hawolopenwrtzerotier
基于ha的小众wol方案
2026-08-07
·
Hirycptp
前言
最近配置好了zerotier的planet,因此可以借此进行稳定的wol.设想是最好在真实内网环境中进行唤醒操作,尽量防止神秘UDP带来的不确定性。
个人的网络拓扑
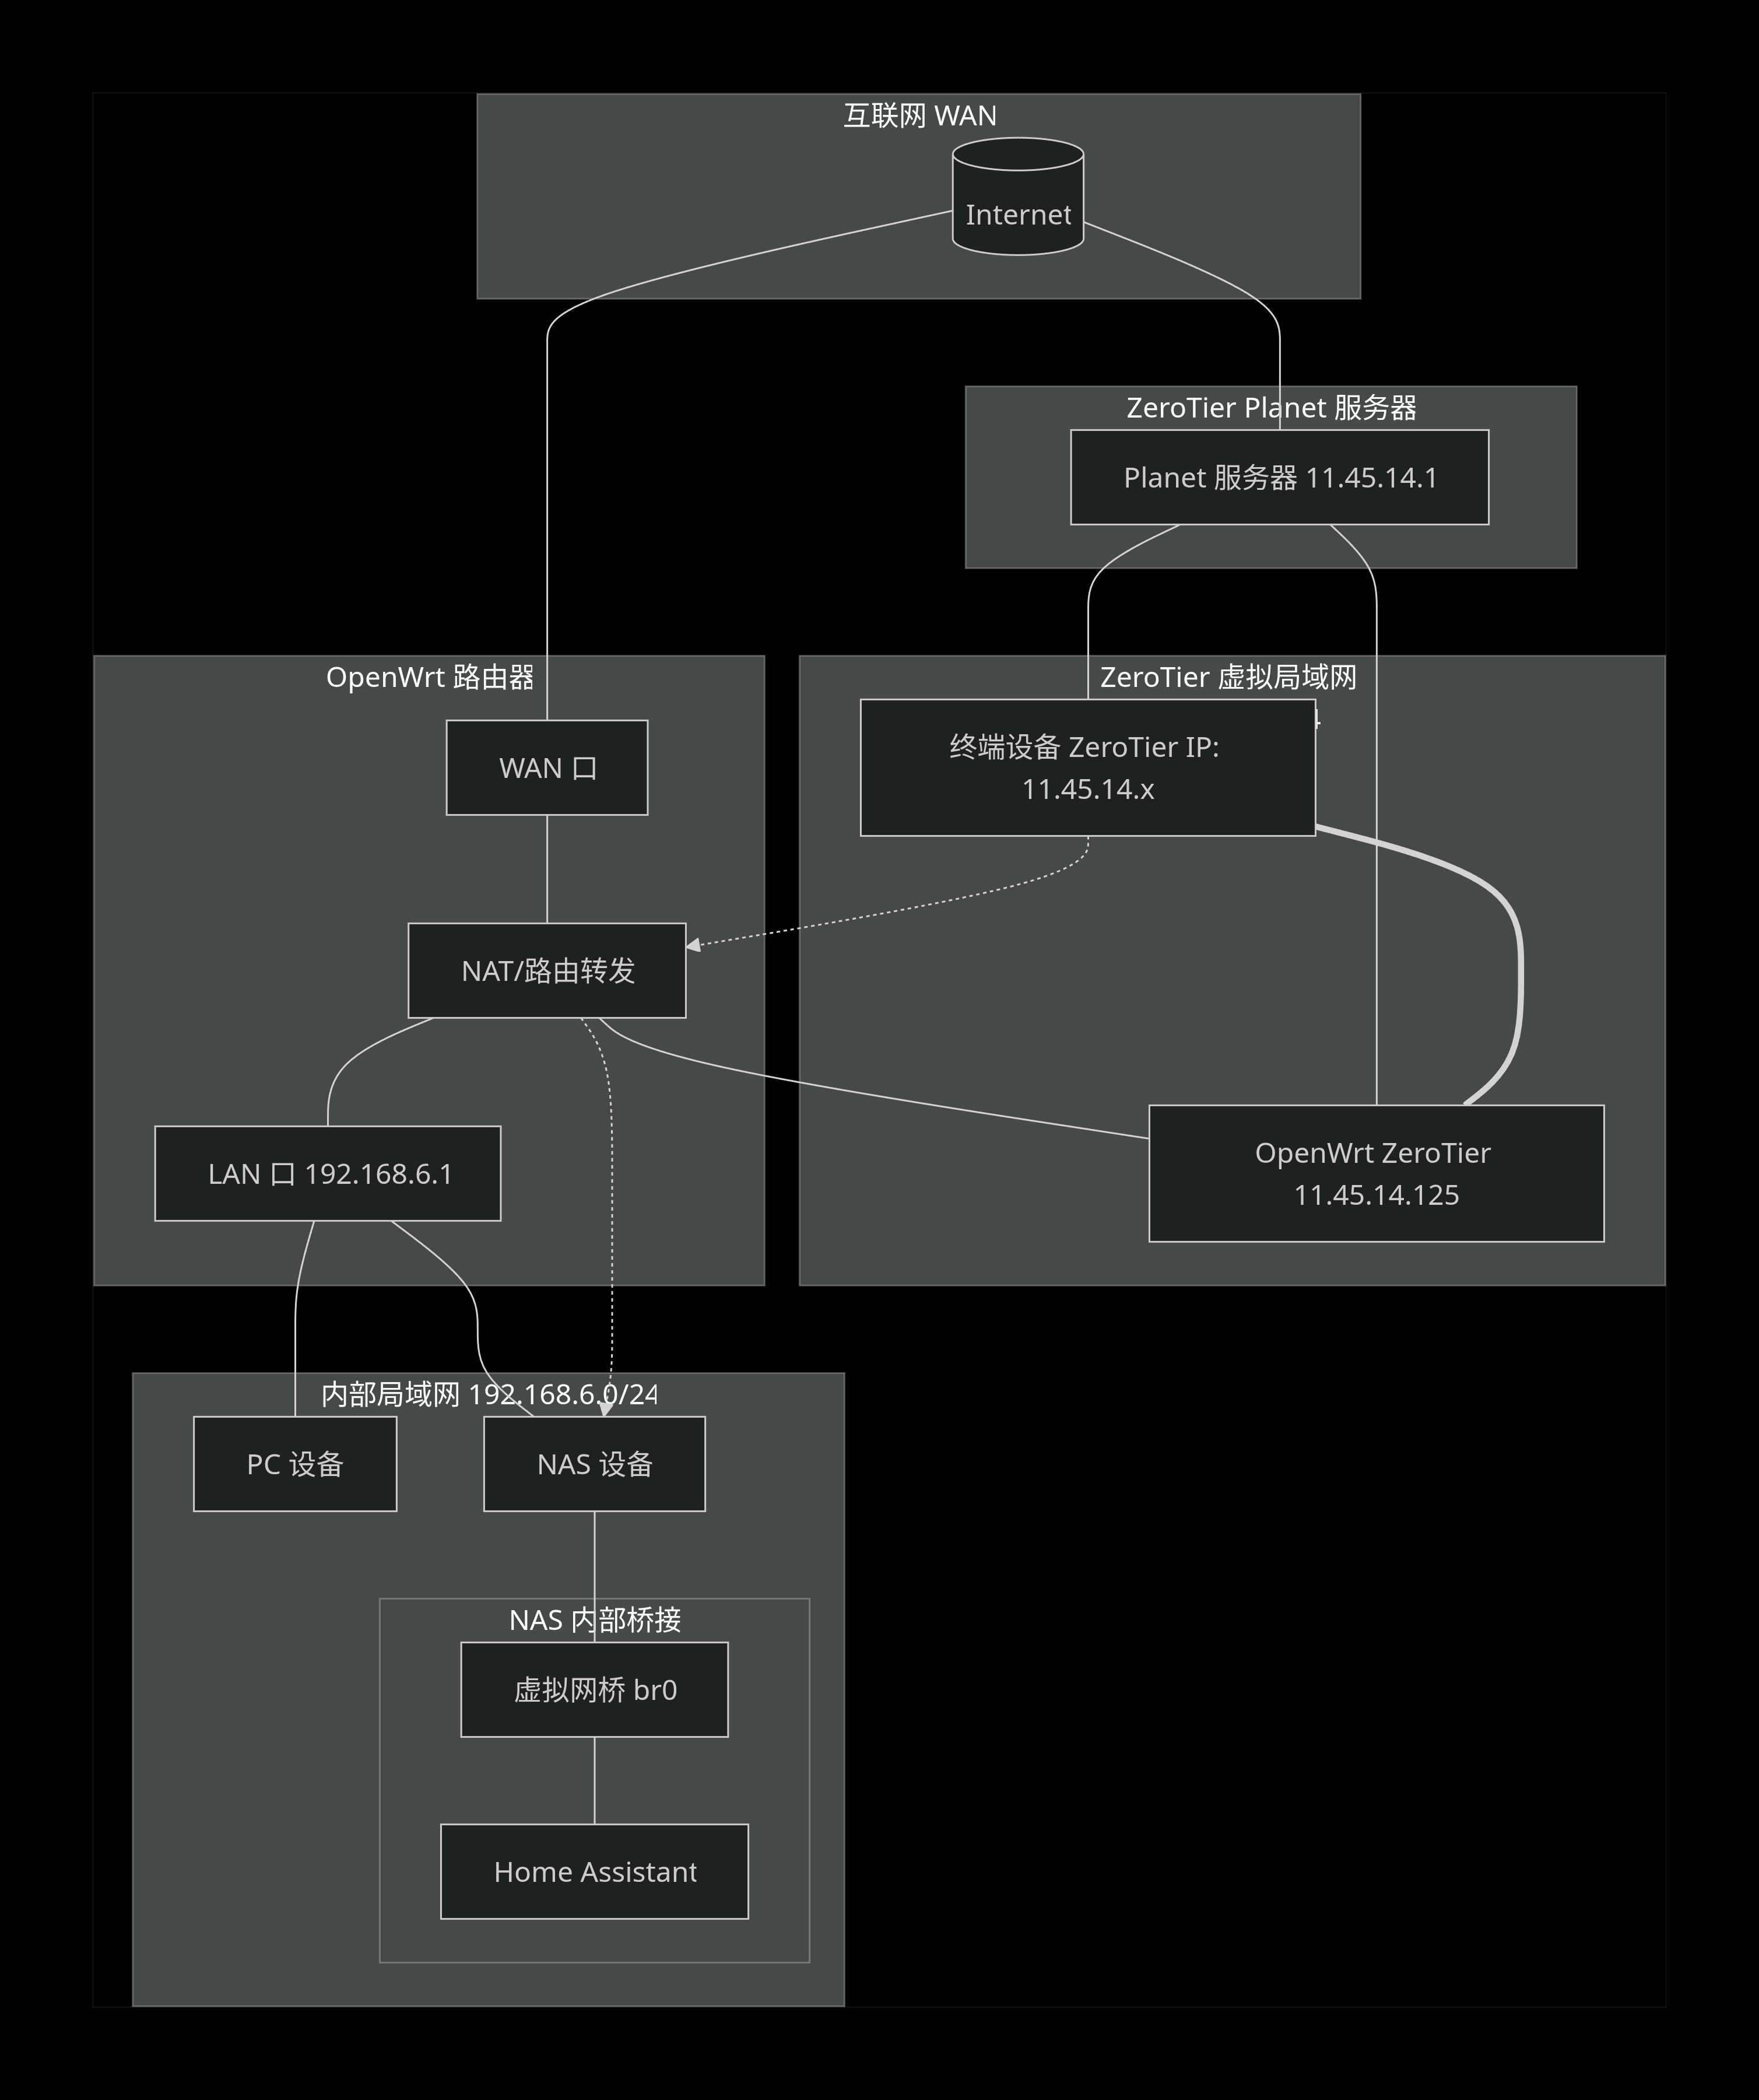
关于为什么不直接在openwrt上安装wol
个人的openwrt为硬路由刷机,拥有极小的128MB flash,只能塞得下一个极其精简的clash内核,加之还要跑zerotier、frp等等,显得过于捉襟见肘,并且因为之前boom过有点心有余悸,最终选择放在更加稳定的nas上
配置过程
过程总的来说比较简单,只需要用file editor工具在/homeassistant/configuration.yaml加一段:
switch:
  - platform: wake_on_lan
    name: "Desktop"
    mac: "" # your own mac
    host: "192.168.6.x"
    broadcast_address: "192.168.6.255"
    broadcast_port: 9
ha中就会增加一个开关实体,开关机状态会通过这个开关实体显示
zerotier自建planet配置
使用zerotier是一个历史遗留问题,tailscale官方可以直接使用自建节点,easytier也是不错的选择,所以如果使用上述两个软件,下面的内容可以直接略过
planet部署
git clone https://github.com/xubiaolin/docker-zerotier-planet.git
cd docker-zerotier-planet
./deploy.sh
因为有现成的脚本所以相当无脑,之后再去防火墙放行两个相应端口就行,默认是 9993(UDP/TCP)和 3443(TCP)
leaf配置
将docker-zerotier-planet/data/zerotier/dist/planet scp到各个叶子设备上,位置如下
- Windows:
C:\ProgramData\ZeroTier\One - macOS:
/Library/Application Support/ZeroTier/One - Linux:
/var/lib/zerotier-one
之后重启一下服务,去管理页面开个新网络再authorize一下各个叶子即可,和走官方planet时一致故不再赘述